 Академия АйТи
Администрирование служб каталогов
О курсе
Подробнее
Основной аудиторией курса являются специалисты по ИТ, обладающие некоторыми знаниями и опытом работы с AD DS, заинтересованные в получении комплексных знаний технологий идентификации и доступа Windows Server.- - Академия АйТи. ☎️ +7 (495) 150 96 00
Содержание
12 занятийПрограмма курса
№ТемаЧто внутри
01Раздел 1
Упражнения: Основные функции AD DS. Обзор контроллеров домена AD DS. Разделы Active Directory. Понятие Глобального каталога. Обеспечение централизованной проверки подлинности. Логическая и физическая модели AD DS
02Раздел 2
Упражнения: Специализированные инструменты администрирования ADDS с использованием GUI Универсальные инструменты администрирования LDP и ADSI Edit Использование Windows PowerShell для администрирования AD DS Лабораторная работа «Знакомство с инструментами администрирования»: Специализированные инструменты администрирования ADDS с использованием GUI Универсальные инструменты администрирования LDP и ADSI Edit Использование Windows PowerShell для администрирования AD DS
03Раздел 3
Упражнения: Обзор требования для развертывания AD DS Этапы установки контроллеров домена Клонирование контроллеров домена Лабораторная работа «Установка контроллера домена»: Удаленная установка контроллера домена. Клонирование виртуальных контроллеров домена Удаление контроллера домена
04Раздел 4
Упражнения: Типы учетных записей Инструменты для управления учетными записями Стратегия A-G-DL-P. Компьютерные учетные записи Учетные записи для служб Лабораторная работа «Управление учетными записями»: Реализация стратегии A-G-DL-P Применение компьютерных учетных записей Применение сервисных учетных записей
05Раздел 5
Упражнения: Ключевые характеристики репликации ADDS Репликация внутри сайта Репликация между сайтами ADDS Лабораторная работа «Управление сайтами и репликацией»: Изучение топологии репликации по умолчанию Создание конфигурации из нескольких сайтов Проверка созданной конфигурации Использование утилит командной строки для мониторинга и диагностирования неисправностей репликации
06Раздел 6
Упражнения: Типы доверительных отношений Доверительные отношения по умолчанию Сокращенные и внешние доверительные отношения Лабораторная работа «Управление доверительными отношениями»: Автоматическое создание доверительных отношений Создание сокращенных доверительных отношений Создание внешних доверительных отношений Использование избирательной проверки подлинности.
07Раздел 7
Упражнения: Инструменты для работы с GPO Область действия групповых политик Использование резервных копий. Режим Loopback Policy Processing Лабораторная работа «Введение в групповые политики»: Применение групповых политик по умолчанию Изменение области действия групповых политик Использование настройки Enforce для изменения приоритетов GPO Использование резервных копий GPO Использование режима Loopback Policy Processing.
08Раздел 8
Упражнения: Применение административных шаблонов Использование сценариев в GPO. Применение Preferences Использование GPO для развертывания приложений Перенаправление папок Лабораторная работа «Применение групповых политик для управления конфигурацией компьютеров»: Применение административных шаблонов. Использование сценариев в GPO Применение Preferences. Использование GPO для развертывания приложений Перенаправление папок.
09Раздел 9
Упражнения: Рекомендации по обеспечению безопасности контроллеров домена Развертывание RODC. Управление политиками паролей и блокировок Использование Restricted Groups Делегирование полномочий на управление объектами AD DS Лабораторная работа «Обеспечение безопасности служб каталогов»: Развертывание RODC Управление политиками паролей и блокировок Использование Restricted Groups Делегирование полномочий на управление объектами AD DS
10Раздел 10
Упражнения: Типы центров сертификации Установка и конфигурирование корневой службы сертификатов Установка и конфигурирование дочерних служб сертификации Лабораторная работа «Развертывание служб сертификатов»: Типы центров сертификации Установка и конфигурирование корневой службы сертификатов Установка и конфигурирование дочерних служб сертификации Проверка функционирования служб сертификации
11Раздел 11
Упражнения: Типовое применение сертификатов Создание сертификатов специализированными инструментами Автоматическое развертывание сертификатов с помощью групповых политик Использование Autoenroll Лабораторная работа «Применение шаблонов сертификатов»: Установка и конфигурирование корневой службы сертификатов Создание сертификатов специализированными инструментами Автоматическое развертывание сертификатов с помощью групповых политик Использование Autoenroll
12Раздел 12
Упражнения: Обзор хранилища Active Directory Перемещение базы данных ADDS Дефрагментация базы данных ADDS Изменение местоположения ролей хозяев операций Создание и применение моментальных снимков ADDS Использование резервных копий ADDS Лабораторная работа «Обслуживание хранилища служб каталогов»: Перемещение базы данных ADDS. Дефрагментация базы данных ADDS Изменение местоположения ролей хозяев операций. Создание и применение моментальных снимков ADDS Использование резервных копий ADDS
Документ после выпуска
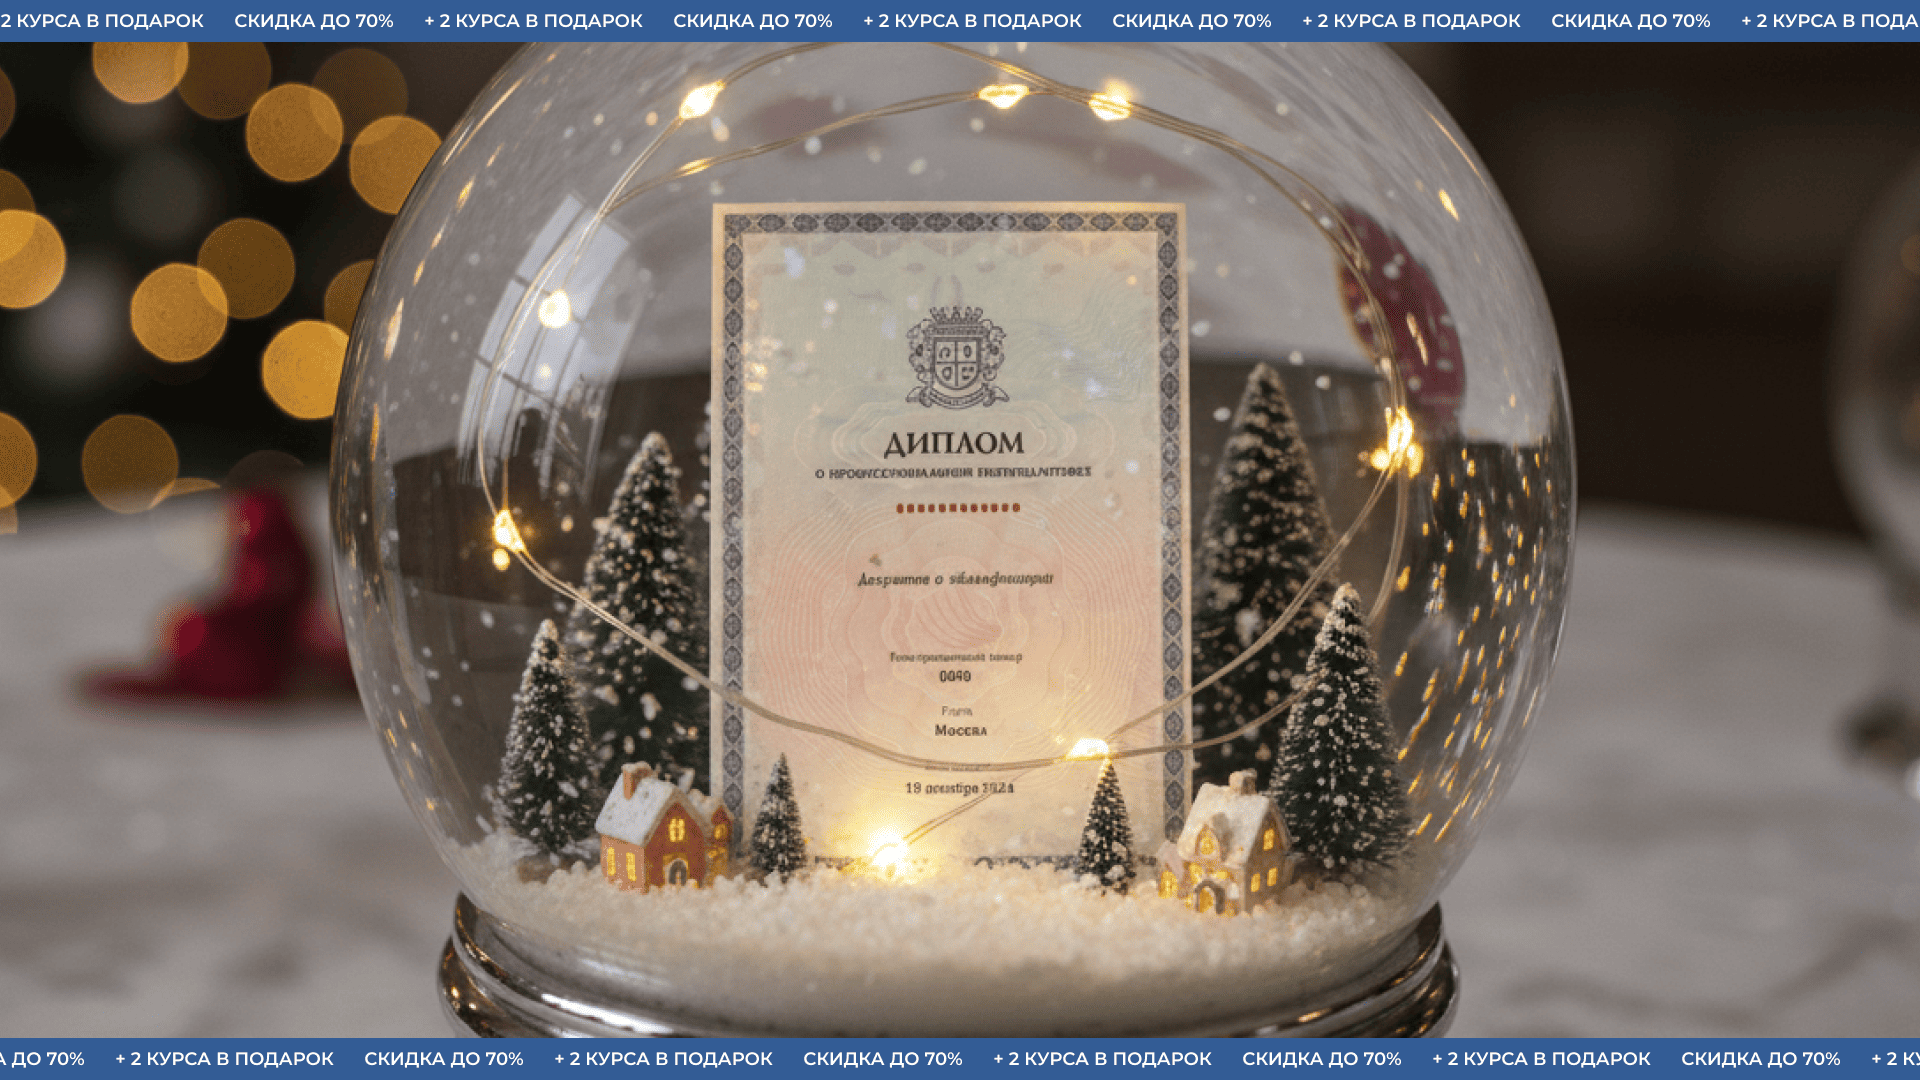
Удостоверение повышения квалификации Академия АйТи
Организатор
Автор курса
Мнения учеников
Отзывы о курсе
Оставьте отзыв
Расскажите о качестве обучения, поддержке и результате. Это поможет другим выбрать организацию осознанно.
Оставьте заявку
Консультант ответит на вопросы о курсе «Администрирование служб каталогов» и поможет разобраться в деталях обучения.
Нажимая кнопку, вы даете согласие на обработку персональных данных
Информация обновлена 28 сентября 2026 г.
Продолжить выбор
Похожие курсы


Начать без затрат